運転免許証画像、生年月日など
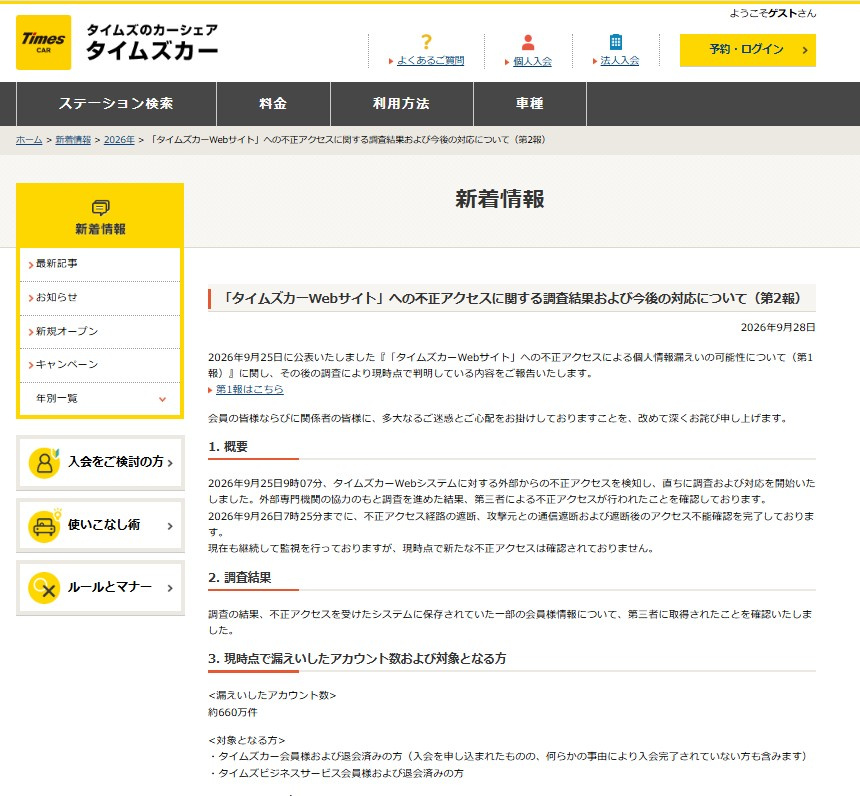
カーシェアリングサービス「タイムズカー」を巡り、パーク24は28日、公式サイトにて、タイムズカーWebシステムへの不正アクセスで、660万件のアカウントの情報が漏えいしたと発表した。
【画像】「深くお詫び」タイムズカーで漏えいした情報一覧
同社によると、25日午前9時7分、タイムズカーWebシステムに対する外部からの不正アクセスを検知し、直ちに調査および対応を開始した。外部専門機関の協力で調査を進めた結果、第三者による不正アクセスが行われたことを確認した。
26日午前7時25分までに、不正アクセス経路の遮断、攻撃元との通信遮断および遮断後のアクセス不能確認を完了しているという。現在も継続して監視を行い、現時点で新たな不正アクセスは確認されていないとしている。
調査の結果、不正アクセスを受けたシステムに保存されていた一部の会員情報について、第三者に取得されたことを確認した。漏えいしたのは会員と退会済みのアカウント約660万件。入会を申し込んだものの、何らかの事由により入会が完了していない人も含まれる。
対象者によって異なるが、漏えいした情報は、氏名、法人会員の所属部署名、住所、生年月日、電話番号、メールアドレス、運転免許情報、本人確認書類情報(運転免許証画像 等)、パスワード、連携サービスID。
https://news.yahoo.co.jp/articles/2627088c85cce785ef7746a2485ab46e44ee8fb0
COMMENTARY解説
660万件流出、免許証画像や生年月日も対象。
パーク24は28日に発表、25日検知後26日朝までに遮断した。
侵入の手口や悪用の有無は記事になく、続報が焦点になる。
パーク24は660万件の会員・退会者情報が流出したと発表し、対象には氏名や住所、電話番号、パスワード、連携サービスIDも含むという。外部専門機関の協力で調査し、現時点で新たな不正アクセスは確認されていないとしている。侵入経路の詳細や攻撃者の特定、情報の悪用の有無は記事にない。会員への個別通知や補償方針が示されれば、実害の範囲が見えてくる。免許証画像まで流出した利用者は、なりすましなど二次被害への警戒が必要になりそうだ。
VOICESネットの声
5ch: ・タイムズカーシェア、サイバー攻撃を受け660万人分の免許証画像などを流出させるwwwwwwwwwwwww [668024367]
終わったな
個人情報流出したら刑事罰与えて刑務所にぶち込むべき
たいして騒がれない「またか」くらいのもんで
後日詐欺電話とか闇バイトに名簿流出するくらいなもんで
関連記事
 【長野】「客室を焦がした」シンガポールの女性宿泊客がホテルに申告 すでに客はチェックアウト…警察で事情聞けず 白馬村
 『映画ちいかわ』歴代興収で“『スラムダンク』超え”14位浮上 168.5億円を突破…入場者特典第6弾も発表
 浜崎あゆみ、SNSで投稿「どれだけ好き勝手言おうが、貴方に私を傷つける事は出来ない」
 48歳・ナイツ塙、“薄毛姿”に視聴者衝撃「サムネハゲすぎ」「全く隠さないの尊敬」
 【中野2億円腕時計窃盗事件】チリ国籍の男2人を大田区の別件で再逮捕 「ヨーロッパ中で窃盗していた」…「SATG(南米系窃盗団)」か