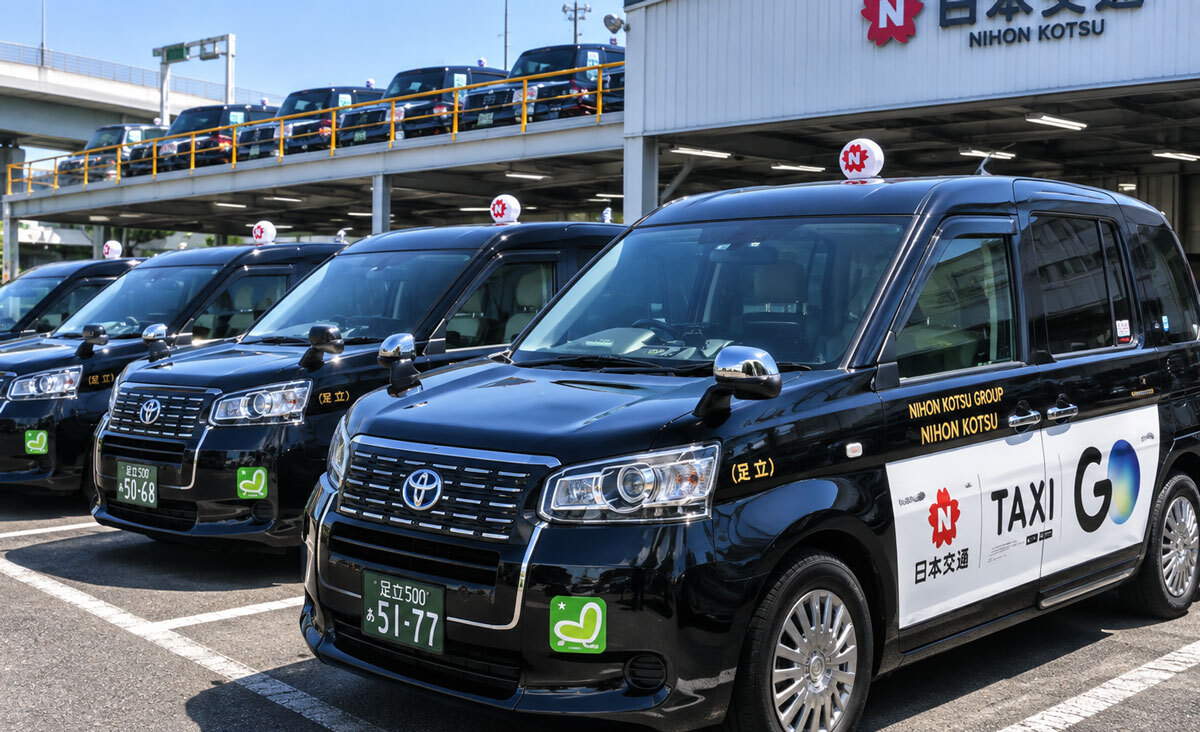
日本交通は、社内システムへの不正アクセスにより最大約29万人分の個人情報が流出した可能性があると発表した。流出対象には利用客だけでなく、過去の採用応募者や従業員、さらには一部のマイナンバーや健康診断結果などの機微情報が含まれる恐れがある。被害の全容や背景、そして企業に求められるセキュリティ対策や今後の影響について解説する。
不正アクセスの発覚と被害の全容、約29万人分のデータに何が含まれていたのか
日本交通は2026年10月30日、同年7月11日未明に発生した社内システムへの不正アクセスに関する調査結果を発表した。このサイバー攻撃により、ハイヤーの利用客や従業員、採用選考の応募者など、最大で約29万人分の個人情報が外部に流出した可能性があることが判明した。当初の発表ではシステムのマルウェア感染と一時停止が報告されていたが、外部専門機関を交えた約3か月半のフォレンジック調査の結果、情報流出の規模と対象が具体的に示された形である。
今回の事案で特筆すべきは、被害の対象が多岐にわたる点だ。内訳を見ると、最も多いのは過去を含む採用選考の応募者で約10万7900人に上る。次いで、乗務員が関わった事故などの相手方が約7万2000人、退職者を含む乗務員や職員が約6万100人、従業員の家族が約3万7700人と続く。ハイヤーの利用客は約1万3100人、取引先の担当者は約2100人となっている。
流出した恐れのある情報には氏名や住所、生年月日といった基本情報に加え、運転免許証や在留カード、顔写真、銀行口座の情報も含まれる。さらに、乗務員や職員とその家族の一部については、税や社会保障手続きに関連するマイナンバーも対象となっている。
乗務員の健康診断結果や、事故対応に関連する負傷状況といった要配慮個人情報が漏えいした可能性も浮上している。一部報道やセキュリティ機関の分析では、乗務員の過去の交通違反や社内処分歴など、組織の内部記録が含まれたファイルリストが流出している可能性も指摘されている。なお、一般的なタクシー利用客の配車や乗車履歴については対象外とされており、同社はシステム上にクレジットカード情報を保有していないと説明している。
インシデントの影響は日本交通の顧客企業にも及んでいる。日本交通に業務を委託している東京電力ホールディングスは、ハイヤーを利用した役員や社員の氏名、自宅住所などが流出した可能性があると公表した。日本交通は個人情報保護委員会や警察への報告を完了し、該当する対象者への個別通知を順次進めている。現時点で情報の不正利用による二次被害は確認されていない。しかし、情報がインターネット上で確認されたとの発表もあり、事態の深刻さは増している。
以下ソースでお願いします
https://news.yahoo.co.jp/articles/aa2531bbd425b055a4f1affd750da30222b338c3
VOICESネットの声
ハイヤーの高級セレブ顧客名簿の方がヤバそう
風俗巨大チェーンの顧客や風俗嬢のデータ流出ランサム事案に近いわな
プチエンジェル名簿を思い出す
だからな、言っただろ?
政府が強く推奨するものを作るなと
一方インターネット予約や支払いがカードその他であれば流出の危険性がある
現金に戻ったほうが良いな
関連記事
 会社の“家族手当”は不公平?「独身者はもらえないのに…」「会社がやらなくても」支給する企業の割合は減少
 【芸能】平愛梨「老けすぎた」「すごいおばさん」の声に率直回答 「分かってくれます!?」
 【TDN】「助けてとは言えなかった」ドラフト直前“ビデオ出演スキャンダル”で天国から地獄へ 多田野数人(46歳)が語る24年前の真相