会員限定 2026/11/03 09:53 掲載
グーグルは11月3日、機器メーカーのVideostrongが出荷時から意図的にバックドアを仕込んでいたとして、Android TVボックスなど130万台超を組み込んだボットネット「XCPE」を、法的措置で解体したと発表した。警察庁も協力した。同社は認定Android機器の製造から排除された。機器を調達する企業にも影響が及ぶ。
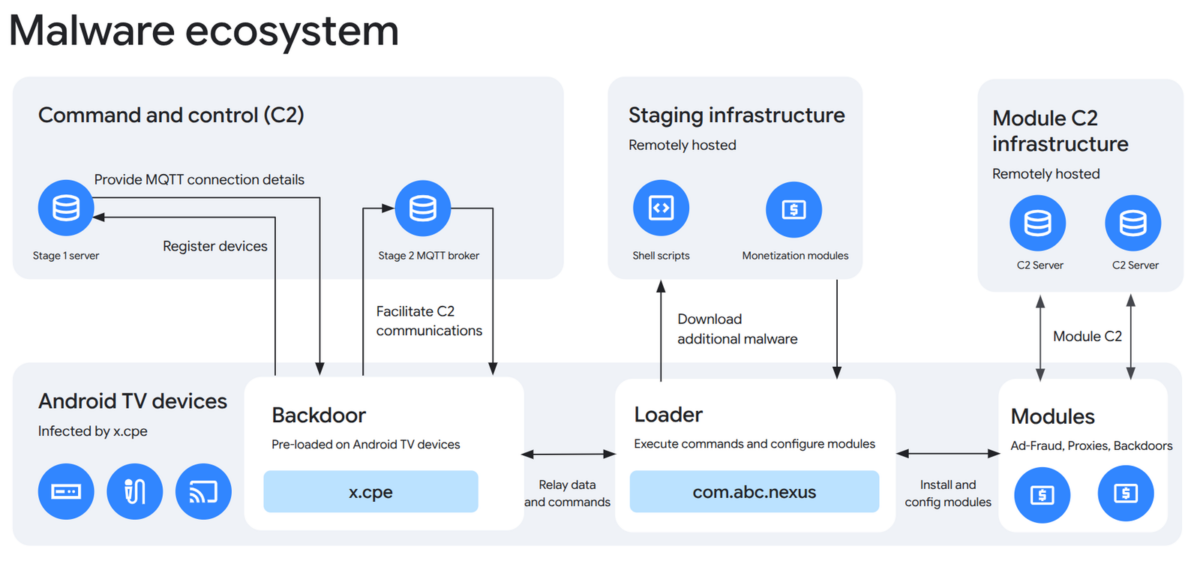
グーグルは11月3日、Android TVボックスなど130万台超をボットネットに組み込んでいたバックドア「XCPE」を、法的措置などで解体したと発表した。Android機器メーカーのVideostrongが、機器の出荷時から意図的にバックドアを仕込み、そのアクセス権を犯罪者に販売していたと「高い確度で評価している」という。公式ブログで明らかにした。
https://cloud.google.com/blog/topics/threat-intelligence/shutting-the-door-on-the-xcpe-botnet/
XCPEは、機器のファームウェアに組み込まれたバックドアだ。購入後も、マルウェアを提供する犯罪者が機器にアクセスできる状態になっていた。感染機器の大半はAndroid TVのセットトップボックスで、遠隔医療機器やデジタルサイネージなど、ほかのAndroid機器でも確認されたという。
グーグルは「孤立した内部犯行や、開発上のミスではなかった」と指摘する。複数の機種とブランドに、複数年にわたって組み込まれていたという。
感染した機器は、住宅用プロキシの中継役にされたり、広告詐欺に使われたり、別のバックドアを追加で読み込まされたりしていた。バックドアはシステム権限で動き、「Google Play プロテクト」を無効にしたうえで、利用者に気づかれずにアプリを導入できた。削除しても、再起動すると復活する仕組みだったという。
グーグルは、Videostrongが制御に使っていたドメインやサーバーに加え、バックドア経由で読み込まれていた十数種類のマルウェアの制御用ドメインも、法的措置で停止させた。これにより、少なくとも1,000万台の追加の感染機器との接続も断てると見積もっている。
(略)
VOICESネットの声
>感染した機器は、住宅用プロキシの中継役にされたり、広告詐欺に使われたり、別のバックドアを追加で読み込まされたりしていた。バックドアはシステム権限で動き、「Google Play プロテクト」を無効にしたうえで、利用者に気づかれずにアプリを導入できた。削除しても、再起動すると復活する仕組みだったという。
そんなレベルじゃなかった
こんなんばっかなんだろうね
関連記事
 【米国】大谷翔平がナ・リーグMVP候補入り 受賞なら4年連続5度目、ライバルはPCAら 13日発表
 【MLB】カブス、鈴木誠也にクオリファイング・オファー提示 1年36.5億円も…拒否濃厚
 トランプ「選挙で負けたらこの国は永久に壊れる。拒否権を連発して議会を従わせる」
 【朝鮮日報】韓国語で「ケンチャナ、ミアネ」…日本のZ世代を魅了する「韓本語」ブームを米紙が紹介 [11/3]
 トランプ政権に「共感」日本国内で23.1% 「日本にもトランプ氏のような強い政治家が必要」は52.6% 日本国内で調査 【TBS NEWS DIG】