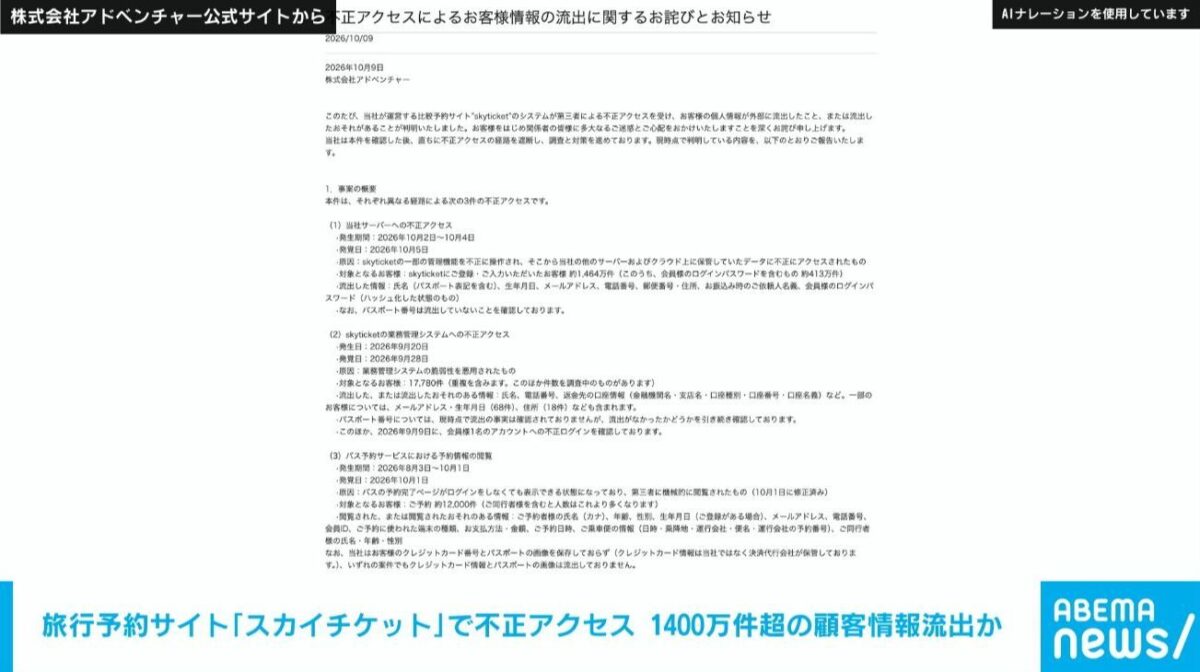
このたび、当社が運営する比較予約サイト”skyticket”のシステムが第三者による不正アクセスを受け、お客様の個人情報が外部に流出したこと、または流出したおそれがあることが判明いたしました。
お客様をはじめ関係者の皆様に多大なるご迷惑とご心配をおかけいたしますことを深くお詫び申し上げます。
当社は本件を確認した後、直ちに不正アクセスの経路を遮断し、調査と対策を進めております。現時点で判明している内容を、以下のとおりご報告いたします。
1.事案の概要
本件は、それぞれ異なる経路による次の3件の不正アクセスです。
(1)当社サーバーへの不正アクセス
・発生期間:2026年10月2日~10月4日
・発覚日:2026年10月5日
・原因:skyticketの一部の管理機能を不正に操作され、そこから当社の他のサーバーおよびクラウド上に保管していたデータに不正にアクセスされたもの
・対象となるお客様:skyticketにご登録・ご入力いただいたお客様 約1,464万件(このうち、会員様のログインパスワードを含むもの 約413万件)
・流出した情報:氏名(パスポート表記を含む)、生年月日、メールアドレス、電話番号、郵便番号・住所、お振込み時のご依頼人名義、会員様のログインパスワード(ハッシュ化した状態のもの)
・なお、パスポート番号は流出していないことを確認しております。
(2)skyticketの業務管理システムへの不正アクセス
・発生日:2026年9月20日
・発覚日:2026年9月28日
・原因:業務管理システムの脆弱性を悪用されたもの
・対象となるお客様:17,780件(重複を含みます。このほか件数を調査中のものがあります)
・流出した、または流出したおそれのある情報:氏名、電話番号、返金先の口座情報(金融機関名・支店名・口座種別・口座番号・口座名義)など。一部のお客様については、メールアドレス・生年月日(68件)、住所(18件)なども含まれます。
・パスポート番号については、現時点で流出の事実は確認されておりませんが、流出がなかったかどうかを引き続き確認しております。
・このほか、2026年9月9日に、会員様1名のアカウントへの不正ログインを確認しております。
(3)バス予約サービスにおける予約情報の閲覧
・発生期間:2026年8月3日~10月1日
・発覚日:2026年10月1日
・原因:バスの予約完了ページがログインをしなくても表示できる状態になっており、第三者に機械的に閲覧されたもの(10月1日に修正済み)
・対象となるお客様:ご予約 約12,000件(ご同行者様を含むと人数はこれより多くなります)
・閲覧された、または閲覧されたおそれのある情報:ご予約者様の氏名(カナ)、年齢、性別、生年月日(ご登録がある場合)、メールアドレス、電話番号、会員ID、ご予約に使われた端末の種類、お支払方法・金額、ご予約日時、ご乗車便の情報(日時・乗降地・運行会社・便名・運行会社の予約番号)、ご同行者様の氏名・年齢・性別
なお、当社はお客様のクレジットカード番号とパスポートの画像を保存しておらず(クレジットカード情報は当社ではなく決済代行会社が保管しております。)、いずれの案件でもクレジットカード情報とパスポートの画像は流出しておりません。
◼二次被害の有無や株式会社アドベンチャーの対応
2.二次被害の有無について
現時点で、上記1(2)に記載の会員様1名のアカウントへの不正ログインを除き、本件で流出した情報が悪用されたことによる二次被害は確認されておりません。ただし、流出した情報が悪用され、次のような被害が生じるおそれがあります。
・詐欺メール等(全ての案件):氏名、メールアドレス、電話番号、住所などを悪用し、当社、金融機関、航空会社、バス運行会社などを装った詐欺メール(フィッシングメール)・SMS・電話・郵便物が届くおそれがあります。
・不正ログイン(上記1(1)の会員様):ログインパスワードは、元のパスワードに戻すことが困難な形(ハッシュ化)に変換して保存しておりましたが、解析によりパスワードが判明し、skyticketや、同じパスワードをお使いの他のサービスへの不正ログインに悪用されるおそれがあります。
・口座情報の悪用(上記1(2)のお客様):口座番号などの情報だけで直ちに預金が引き出されるものではありませんが、返金手続きなどを装って、口座の暗証番号やインターネットバンキングのID・パスワードを聞き出そうとする連絡が行われるおそれがあります。
続きは↓
https://news.yahoo.co.jp/articles/4d84b62a2c605b147889fd1e18d7249c22e9a7d2
[ABEMA NEWS]
2026/10/9(金) 14:12
COMMENTARY解説
スカイチケット、1464万件超流出。パスワードも413万件。
業務管理17780件、バス予約12000件も閲覧。
攻撃者の身元は記事になく、悪用の有無が今後の焦点だ。
不正アクセスは発生経路の異なる3件で、サーバー侵入は10月2日から4日、業務管理システムは9月20日、バス予約は8月3日から10月1日までの期間に起きたと説明されている。実行者の身元や侵入の具体的な手口の全容は記事にない。会員のパスワードはハッシュ化されているが解析されれば他サービスへの不正ログインに使われる恐れがあり、今後の調査結果で流出範囲がさらに広がるかが分かる。
VOICESネットの声
自己責任だな
ダークウェブでは人気商品になりそうやな
関連記事
 【維新】吉村代表、簗農相に苦言「権力に直接関係するような言動」「国民が納得できる説明になっていない」
 町山智浩「高市総理は日本人を「指導」している認識なので「民」なんて言うんですね…」
 参院立ち往生で簗農相ジ・エンド…「知恵袋のやなちゃん」辞任第1号秒読み