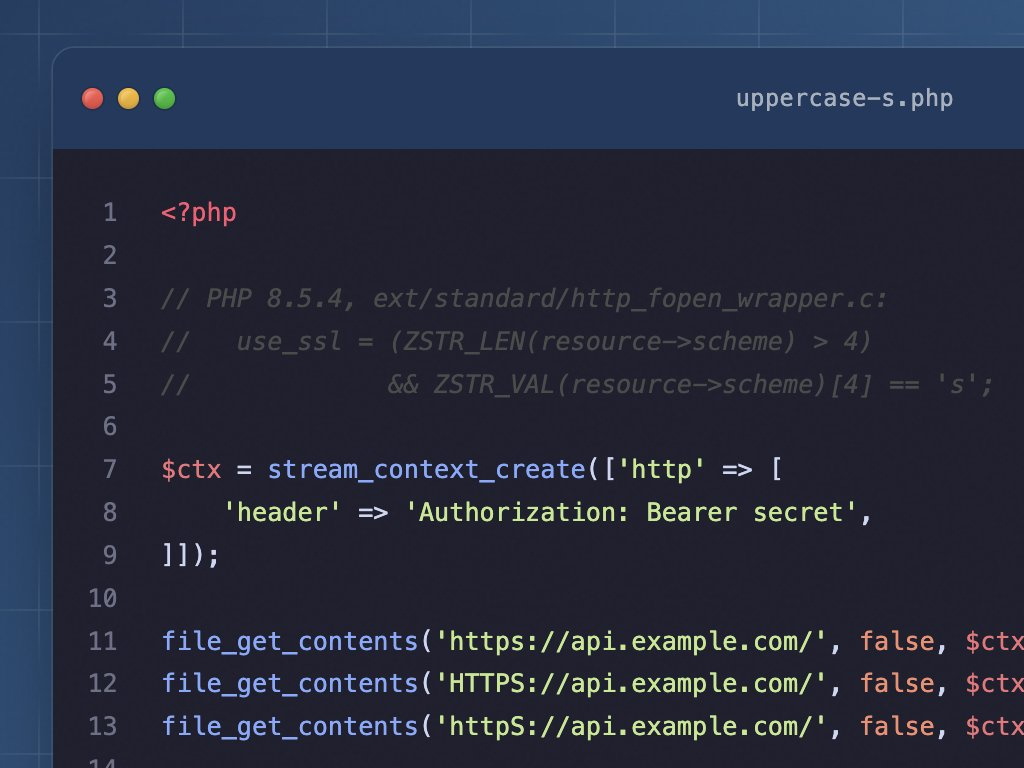
「GitHub」で公開されているアドバイザリによると、「PHP」のHTTP/FTPストリームラッパーはURLのスキーム(「https」などの部分)を大文字・小文字の区別なく受け付けます。しかし、TLSで暗号化するかどうかは決まった位置に小文字の「s」があるかどうかで判定していたそうです。大文字は見逃してしまうわけです。
そのため、「HTTPS://」「httpS://」「FTPS://」のようにURLスキーム末尾の「S」が大文字になっていると、暗号化なしのHTTP/FTPで通信してしまっていました。
「file_get_contents()」や「fopen()」などでこうしたURLを開くと、パスワードや認証トークン、POSTで送るデータ、転送するファイルなどが暗号化されずにネットワークを流れます。リダイレクト先のURLも同様で、HTTPSの接続から307リダイレクトで大文字の「HTTPS://」へ飛ばされると、POSTのデータや、リダイレクト時に引き継がれた認証ヘッダーが平文で送られてしまいます。
この脆弱性は「CVE-2026-128064」として追跡されており、深刻度の評価は4段階中上から2番目の「High」。悪用には、大文字を含むURLがストリームラッパーに渡ること、そして攻撃者が通信を盗み見られる立場にあることが必要ですが、パスワードや認証トークンなどが漏洩するおそれがあります。
修正版はv8.6.0、v8.5.13、v8.4.28、v8.3.37、v8.2.36。すぐに更新できない場合は、ストリーム関数に渡す前にスキームを小文字にそろえること、自動リダイレクトを無効化してリダイレクト先を検証・正規化することが回避策として案内されています。
この問題はとてもシンプルですが、アプリケーションが渡すURLについては「PHP 5.2.0」(2006年11月リリース)から、リダイレクトに至っては「PHP 4.3.0」(2002年12月リリース)から存在していたとのこと。なんともはや……。
https://forest.watch.impress.co.jp/docs/serial/yajiuma/2158241.html
VOICESネットの声
引用元5ch「httpS://」「HTTPS://」だと暗号化されず平文で送信……「PHP」に約20年見逃されていた脆弱性が解決
暗号化されてなかったと思うとゾッとするわ
関連記事
「また中国人か」その一言が集団への敵意に変わる…社会心理学者が明かす“日本人の無意識”の正体 [11/21]
 大谷翔平、ニューバランスと“生涯契約”で合意 冠研究室も「どんなことを実現できるのか楽しみ」
 推し活に「#反戦」はタブー? 趣味を通じて平和を願う声…SNSで広がる共感と反発 (東京新聞)